



Хакери имали 5 години достъп до държавни мрежи, източили поне 62 млн. страници от документи
Не са компрометирани лични данни на български граждани, показват проверките до момента
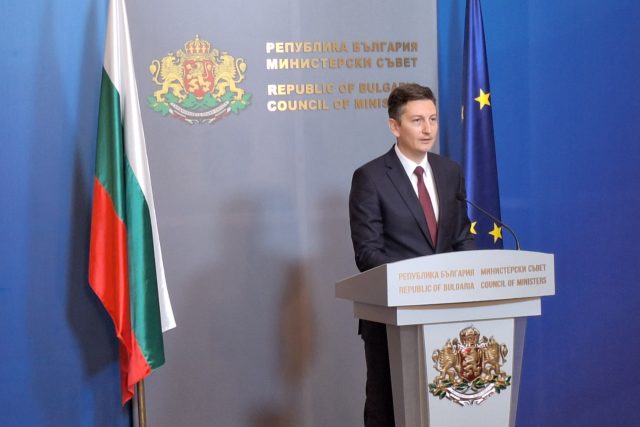
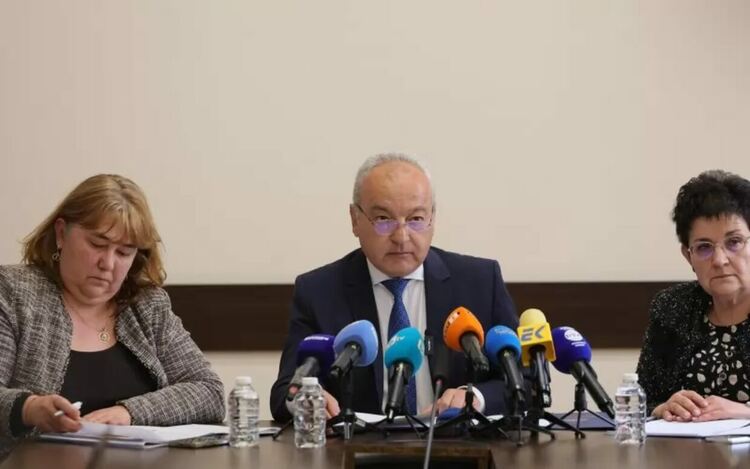
В продължение на пет години хакери са имали скрит достъп до мрежите на държавната администрация, като са успели да източат най-малко 130 гигабайта информация, равняваща се на над 62 милиона страници документи. Това обяви на брифинг в Министерски съвет министърът на иновациите и дигиталната трансформация Иван Василев.
По казуса вече е изпратен сигнал до прокуратурата за действията и бездействията на държавните органи през този период.
Източените над 130 гигабайта информация обхващат практически всички сфери на държавното управление, включително дейността на Министерския съвет, изготвяните доклади и кореспонденцията между министри и институции. Василев посочи, че не разполага с информация откраднатите документи да са били разпространявани в т.нар. тъмна мрежа.
По думите му неоторизираният достъп е продължавал от 2021 г., като атакуващите са проникнали в инфраструктурата, чрез която институциите обменят документи и информация. Те са се придвижвали между отделните компоненти на системите и са събирали чувствителни данни, свързани с работата на държавата.
Обект на атаките са били държавни системи за обмен на документи, а проверките до момента не са установили доказателства за компрометирани лични данни на български граждани.
Пробивът е открит през август след внедряването на новата национална система за киберсигурност. Тогава министерството съобщи за установен неоторизиран достъп до административни мрежи и започнало мащабно техническо разследване.
Министърът уточни, че зад кибершпионската операция стоят няколко международни хакерски групи, чиято активност е засечена от различни точки по света. Той отказа да посочи конкретни държави, като подчерта, че няма установени доказателства дали извършителите са действали самостоятелно, организирано или по поръчка на чужди разузнавателни служби.
„Дали представляват интересите на тези държави, не е установено. Не знаем какво са правили хакерските групи с информацията, която са извличали от българската държава“, заяви министърът.
Дали през тези 5 години става въпрос за умишлени пропуски или евентуално съдействие на хакерите, предстои да установи прокуратурата.
„Това ще установи прокуратурата, надявам се, когато разгледа сигнала, който изпратих“, заяви Василев. Министърът каза, че част от установените обстоятелства засягат националната сигурност и не могат да бъдат оповестени публично. По думите му съвместната работа на българските служби и международните партньори от ЕС и НАТО е позволила да бъдат идентифицирани атаките, да бъде прекратен достъпът на хакерите и да бъде премахнат откритият зловреден софтуер.
Според Василев атаката е останала незабелязана при управлението на редица правителства, тъй като използваните дотогава средства за защита не са функционирали като единна интегрирана система.
„Новата национална система за киберсигурност за първи път дава единна картина на случващото се в държавните мрежи. Без нея тази активност най-вероятно щеше да остане скрита за неопределен период от време“, посочи той.
След установяването на пробива е сформирана междуведомствена работна група с участието на министерството, МВР, Министерството на отбраната, ДАНС, Държавна агенция „Разузнаване“, Служба „Военно разузнаване“, Изпълнителна агенция „Инфраструктура на електронното управление“ и националния екип за реагиране при инциденти с компютърната сигурност.
В разследването са се включили още „Информационно обслужване“ АД, експерти от частния сектор и международни партньори, сред които Агенцията на Европейския съюз за киберсигурност.
По думите на министъра междуведомствената група е изпълнила одобрен от Съвета по киберсигурност план в три последователни етапа.
Първоначално е установен пълният мащаб на компрометирането.
След това засегнатата среда е изолирана, контролът върху достъпа до критичните системи е затегнат и връзката на атакуващите с използваната от тях инфраструктура е прекъсната.
„Успешно изпълнихме и третата фаза – окончателното премахване на атакуващите от държавните системи“, обяви Василев.
Отстраняват се и установените слабости, въвежда се по-строг контрол върху администраторските акаунти, а националната система за киберсигурност се разширява към 28 общински и областни администрации.




Коментари в сайта (0)
Все още няма коментари. Бъди първият!